



Automatisierte Cybersecurity-Überprüfung macht komplexer werdende IT-Security verständlicher. Großunternehmen leisten sich teure Tests ihre IT-Sicherheitskonzept – wie sieht es bei weniger gut ausgestatteten mittleren und kleinen Unternehmen aus?
In der IT-Security findet seit Jahren eine Art Hase-Igel-Rennen zwischen teilweise bestens organisierten Cyberkriminellen und deren möglichen Opfern statt. Hochsensible Angriffsziele auf IT-Infrastrukturen wie jene von Finanzinstituten, Behörden, Gesundheitseinrichtungen, Energieversorgern, Telekommunikationsdienstleistern aber auch Großunternehmen sind schon länger ein lukratives Angriffsziel von Hackern.
Alle Unternehmen sind ein Ziel – auch KMUs
Auf Grund ihrer Relevanz für Kunden oder Öffentlichkeit und dem großen Schadensausmaß in Störfällen haben besonders kritische Ziele hohe Anforderungen an IT-Security-Dienste. Mittlerweile kommen in derartigen Unternehmen zahlreiche Lösungen zum Einsatz, um jegliche Angriffsvektoren im Netzwerk, in Cloudumgebungen, mobilen Endgeräten, Servern, Endpoints, Clients, E-Mails oder Anwendungen zu schließen. Dabei nutzt die IT-Security-Community Angriffsversuche im besten Fall dafür, bestehende Lösungen zu verbessern oder neue Services und Tools zu entwickeln. Für Unternehmen, die als hochkarätige Ziele gelten, sind regelmäßige Pentests, die ihre IT-Umgebung eingehend auf potenzielle Angriffsszenarien ausloten, fester Bestandteil ihrer IT-Security-Strategie. Doch wie sieht es bei weniger gut ausgestatteten mittleren und kleinen Unternehmen aus?
IT-Security-Gefälle in der Unternehmenslandschaft
Die Zeit spielt der Cyberkriminalität in die Hände. Mit fortschreitender Digitalisierung der Wirtschaft bietet sich für ihre gut entwickelten Fähigkeiten ein neuer „Markt“. Viele Unternehmen, die in der IT-Security einen weitaus geringeren Reifegrad aufweisen als die Gegner, mit denen Hacker es bislang zu tun hatten, bietet eine große Auswahl an möglichen Opfern mit entsprechend hohen Ertragsaussichten Jedes Unternehmen kann ins Visier von Hackern geraten.
Jetzt Newsletter abonnieren
Einmal im Monat die besten News von B2B CYBER SECURITY lesen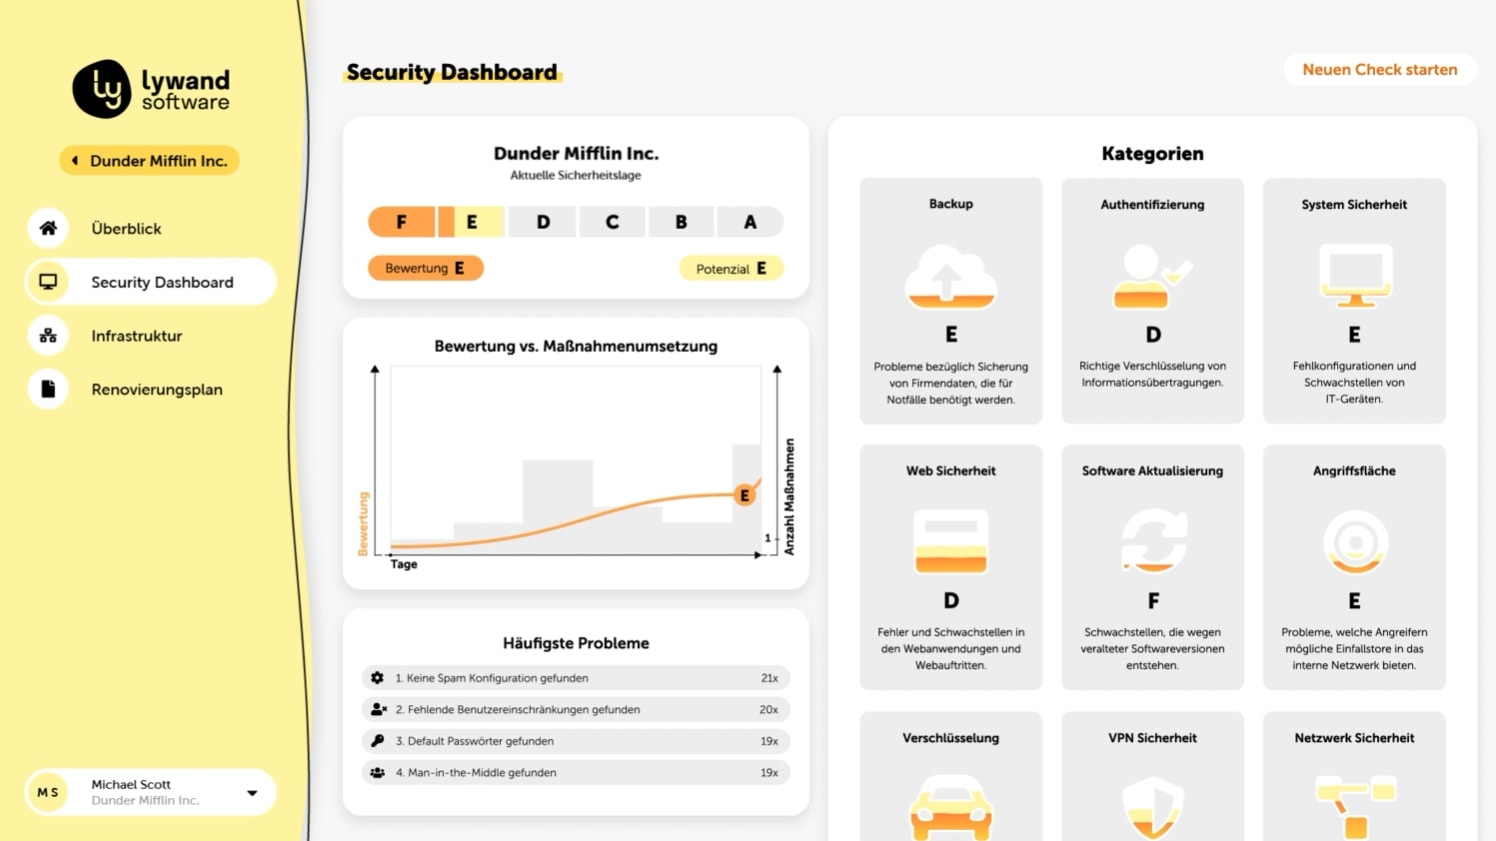
Kontinuierliche Cybersecurity-Überprüfung der IT-Infrastruktur von KMUs (Bild: Lywand).
Um diese abschöpfen zu können, ziehen Hackerbanden personelle Kapazitäten zusammen, um mit breiten Ransomware-Kampagnen Lösegelder zu erpressen oder Datensätze zu stehlen, die sie anschließend durch Weiterverkäufe monetarisieren können. Mit Datendiebstählen ist häufig die Vorstellung von Industriespionage verknüpft, weshalb manche Unternehmen sich für ein irrelevantes Ziel von Cyberangriffen halten. Dies ist leider ein Trugschluss. Im digitalen Zeitalter kann das Erbeuten von Daten auch ein Mittel zum Zweck sein. Beispielsweise können Hacker simple Firmendokumente mit echten Ansprechpartnern und authentischen E-Mailsignaturen nutzen, um weitere Betrugskampagnen – entweder zielgerichtet oder breit angelegt aufzusetzen. Daher sollten Unternehmen Digitalisierung und die Sicherheit ihrer Daten immer zusammen betrachten.
Erhöhte Komplexität
Mittelständische Unternehmen wie auch Kleinbetriebe, die digitalisiert arbeiten, sehen sich Cyberkriminellen mit einer vielschichtigen Angriffsmotivation und hohem Können gegenüber. Dadurch sind eine Vielzahl an Angriffsvektoren denkbar, die Unternehmen von vornherein schließen müssen.
Komplexe IT-Umgebungen sind ein zusätzlich belastender Faktor. Statt nur einer Antivirensoftware bedarf es nun einer Vielzahl von Lösungen für zahlreiche Angriffsvektoren wie Cloudumgebungen, mobile Endgeräte, Netzwerkverbindungen, Server, Endpoints, Clients, E-Mails und Anwendungen. Hinzu kommen Angriffstaktiken des Social Engineerings, indem Kriminelle darauf abzielen, Unternehmensangehörige auszutricksen, um über deren legitimen Account ein Schlupfloch in die IT-Umgebung nutzen zu können. Um ein derart komplexes Risikogefüge zu beherrschen, sind IT-Security-Lösungen in den vergangenen Jahren mithilfe von Künstlicher Intelligenz und Machine Learning-Technologien ausgestattet worden. Ihre Fähigkeit, bestimmte Aktivitätsmuster zu erkennen und daraus Schlüsse zu ziehen, soll dabei helfen, frühzeitig Anomalien zu erkennen und Sicherheitsmaßnahmen entsprechend verstärken zu können.
Sicherheitsmaßnahmen objektiv überprüfen
Zwar sind intelligente IT-Security-Lösungen, die proaktiv arbeiten und Bedrohungen frühzeitig erkennen, in allen Preisklassen verfügbar und somit prinzipiell für jedes Unternehmen erschwinglich. Ihre Sicherheitseinschätzung ist allerdings stets nur selbst-referenziell und damit eingeschränkt. Es ist durchaus möglich, dass zwischen den einzelnen Security-Lösungen Lücken bestehen. Man kann zwar zu Grunde legen, dass die eingesetzten Lösungen für vollständige Sicherheit sorgen, es fehlt jedoch eine objektive Überprüfung. Somit bleibt ein Rest an Ungewissheit erhalten.
Auch für IT-Dienstleister ist dies eine heikle Situation. Jede IT-Umgebung hat individuelle Gegebenheiten, weshalb ein gewisses Restrisiko bleibt. Wie sicher ihre Kunden sind, obliegt ihrer Einschätzung und zu einem guten Teil auch ihrer Vorstellungskraft möglicher Angriffsszenarien. Pentesting, das etwas mehr Klarheit schaffen könnte, wird nur von Dienstleistern mit entsprechender Security-Expertise durchgeführt und auf Grund des Aufwands und der Kosten von nur wenigen Kunden in größeren Zeitabständen in Auftrag gegeben.
Kräfteverhältnis Unternehmen zu Hacker
Um dieses vorherrschende Kräfteverhältnis, das gegenwärtig eher die Hacker begünstigt, zu verschieben, kann Automatisierung helfen. Intelligente Automatisierungstechnologien lassen sich dafür nutzen, die IT-Umgebung und die Schutzschichten der eingesetzten Lösungen gegen viele mögliche Angriffsszenarien zu testen. Derartige Security-Scans liefern eine realistische Bewertung der gesamten Lösungslandschaft und zeigen auf, wo und wie Maßnahmen verstärkt werden müssen.
Je nach Unternehmensgröße lassen sich die Scans in einem kürzeren Intervall durchführen. Diese kontinuierliche Überprüfung gibt den Verantwortlichen auch eine Rückmeldung zur Wirksamkeit ihrer zusätzlich getroffenen Maßnahmen, was die Zufriedenheit mit der geleisteten Arbeit steigern kann. Mit diesem Gewinn an Kontrolle werden Kapazitäten frei, die IT-Dienstleister dafür nutzen können, die IT-Security-Strategie von Unternehmen effektiv weiterzuentwickeln. Damit erhöhen sie langfristig ihre Chancen, der Cyberkriminalität wirksam etwas entgegensetzen zu können.
Mehr bei Sophos.com
Über Lywand Lywand Software bietet eine vollautomatisierte Sicherheitsüberprüfung der IT-Infrastruktur für Unternehmen. Für IT-Händler, -Dienstleister und Systemhäuser, welche den Bedarf ihrer kleinen und mittleren Kunden nach IT-Sicherheit bedienen wollen, vereinfacht Lywand den Prozess der Beratung und Produktempfehlung. Kunden erhalten so Angebote, die deren Sicherheit messbar erhöhen. Lywand hat seinen Hauptsitz in St. Pölten, Österreich.