



Crackonosh verbreitet sich via gecrackter Versionen beliebter Online-Spiele. Avast hat festgestellt, dass so ein Kryptominer weltweit verteilt wird. Gerade in Home-Office-Zeiten ist das eine zusätzliche Gefahr.
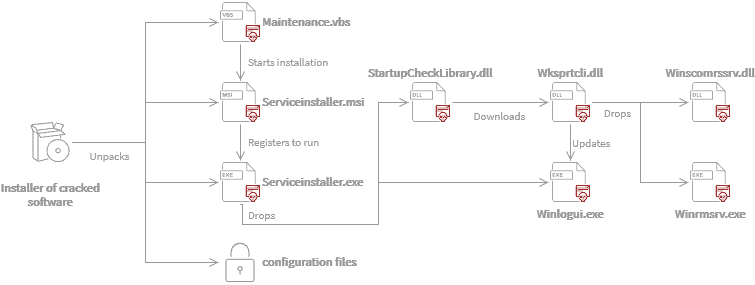
Ablauf der Verbreitung der Malware Crackonosh und seines Kryptominers (Bild: Avast)
Eine aktuelle Untersuchung von Avast Threat Labs zeigt wie sich eine Malware mit dem Namen „Crackonosh“ derzeit weltweit verbreitet. Dabei handelt es sich um eine Kryptomining-Malware, die die Cybersicherheitsexperten in gestohlenen Kopien von beliebten Spielen gefunden haben.
Kryptominer in gecrackter Software
Die Malware ist mindestens seit Juni 2018 im Umlauf und hat ihren Urhebern bereits über 2.000.000 US-Dollar in der Kryptowährung Monero von über 222.000 infizierten Systemen weltweit eingebracht. Crackonosh verbreitet sich über „gecrackte“ Versionen beliebter Online-Spiele. Gecrackte Versionen sind illegale Kopien der Spiele, die einige Nutzer herunterladen, um nicht für sie bezahlen zu müssen.
Avast konnte Crackonosh in geknackten Versionen der folgenden Spiele feststellen:

- NBA 2K19
- Pro Evolution Soccer 2018
- Grand Theft Auto V
- Fallout 4 GOTY
- Far Cry 5
- The Sims 4
- The Sims 4 Seasons
- Euro Truck Simulator 2
- Jurassic World Evolution
- Call of Cthulhu
- We Happy Few
Die meisten Infektionen fanden die Cybersicherheitsexperten von Avast in den Vereinigten Staaten, Brasilien, Indien, den Philippinen und Polen. Auch in Deutschland verbreitet sich die Malware, so konnte Avast hierzulande bereits 1.799 Fälle feststellen.
Malware manipuliert Windows und Sicherheits-Software
Ist die Schadsoftware erst einmal installiert, ergreift sie direkt Schutzmaßnahmen, einschließlich der Deaktivierung von Windows-Updates und der Deinstallation von Sicherheitssoftware. Der Begriff Crackonosh stammt aus der tschechischen Folklore und bedeutet „Berggeist“. Avast verwendet diesen Namen aufgrund eines Hinweises darauf, dass der Ursprung der Schadsoftware in Tschechien liegen könnte.
Mehr bei Avast.com
Über Avast Avast (LSE:AVST), ein FTSE 100-Unternehmen, ist ein weltweit führender Anbieter für digitale Sicherheits- und Datenschutzprodukte. Avast hat über 400 Millionen Online-Nutzer und bietet unter den Marken Avast und AVG Produkte an, die Menschen vor Bedrohungen aus dem Internet und der sich entwickelnden IoT-Bedrohungslandschaft schützen. Das Bedrohungserkennungsnetzwerk des Unternehmens gehört zu den fortschrittlichsten der Welt und nutzt Technologien wie maschinelles Lernen und künstliche Intelligenz, um Bedrohungen in Echtzeit zu erkennen und zu stoppen. Die digitalen Sicherheitsprodukte von Avast für Mobile, PC oder Mac sind von VB100, AV-Comparatives, AV-Test, SE Labs und anderen Testinstituten erstklassig bewertet und zertifiziert worden.