


Netzwerk-TAPs (Test Access Ports) dienen dem sicheren und zuverlässigen Abgriff von Netzwerkdaten. Dabei werden TAPs in die zu überwachende Netzwerkleitung eingeschleift und leiten den gesamten Datenverkehr unter Beibehaltung der Daten-Integrität unterbrechungsfrei und ohne Paketverluste aus.
Zum Einsatz kommen TAPs im Allgemeinen um Netzwerkverkehr an ein IPS, IDS, WAF, NDR, Network Packet Broker, Analysesystem oder Security-Tool weiterzuleiten. Der oft gebräuchliche und bereits vorhandene SPAN-/Mirror-Port an Network-Switchen hingegen ist für professionelle Zwecke ungeeignet. Da er nicht gegen Kompromittierung gefeit ist kann er keine unverfälschte Datenausleitung ohne Paketverluste garantieren. Ein Umstand den sich Angreifer leicht zunutze machen können.
Wie sicher sind Netzwerk-TAPs?
PacketRaven TAPs gehören zu den sichersten auf dem Markt befindlichen Netzwerkgeräten. Ein Sicherheitsfaktor der NEOX TAPs ist die Tatsache, dass diese auf dem OSI Layer 1 arbeiten und somit keine IP oder MAC-Adresse besitzen. Dadurch können sie nicht ohne weiteres im Netzwerk aufgespürt und kompromittiert werden.
Zudem besitzen viele NEOX TAPs eine so genannte Datendioden-Funktion. Diese macht es technisch unmöglich über den Monitoring-Port auf das getappte, aktive Netzwerk zuzugreifen bzw. dort die Netzwerkdaten zu manipulieren. Damit gehören Netzwerk-TAPs von NEOX Networks schon in der Standardausführung zu den Netzwerkkomponenten über die ein Angriffsvektor ausgeschlossen wird.
Aus sehr sicher wird extrem sicher
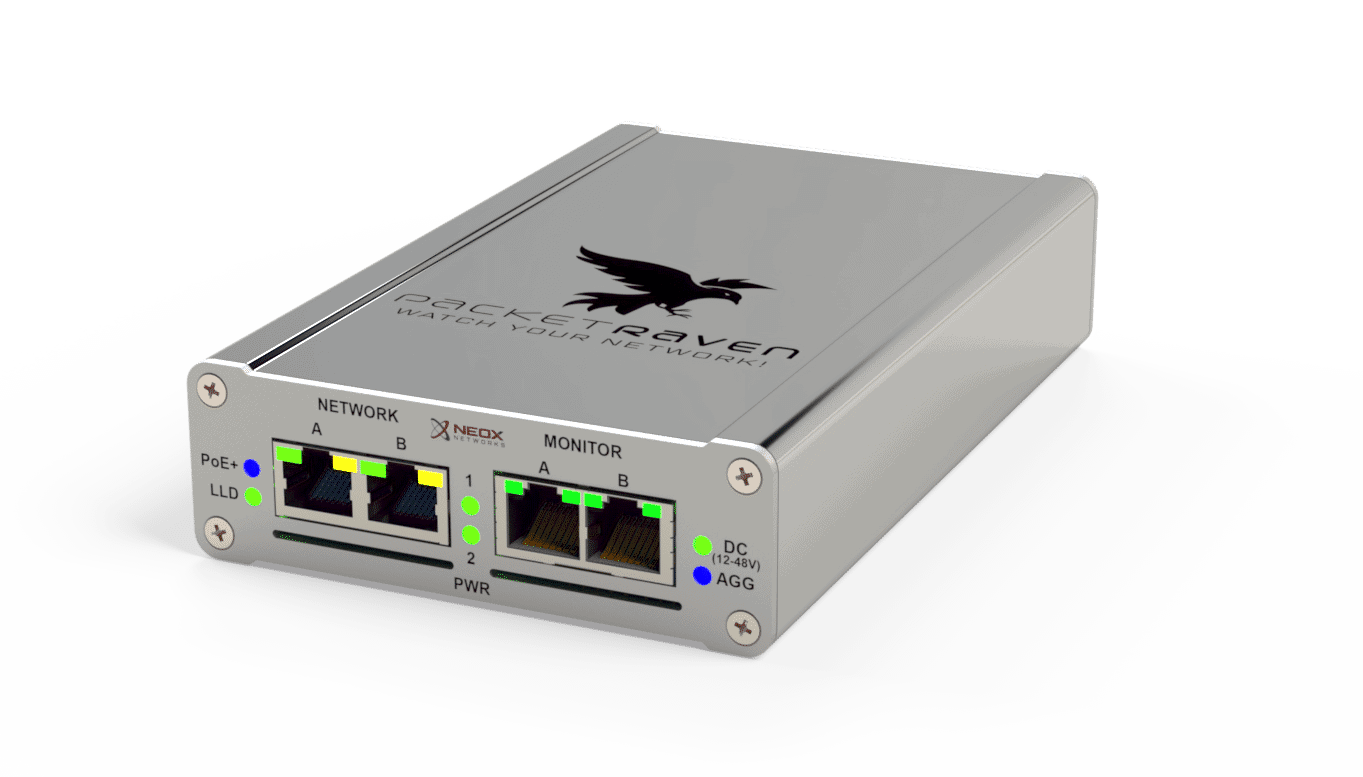
Speziell gehärtete TAP-Version für den Netzwerkschutz im KRITIS-Bereich (Bild: NEOX Networks).
Für High-Security-Bereiche nach IEC 62443 und kritische Infrastrukturen (KRITIS) reicht aber selbst das zuweilen nicht aus, weswegen NEOX Networks jetzt auch eine speziell gehärtete Version seiner TAPs anbietet. Diese TAPs werden vorkonfiguriert ausgeliefert und lassen keine nachträglichen Konfigurationsänderungen mehr zu. Zusätzlich sind sie gegen ein unerwünschtes oder unbemerktes Öffnen durch spezielle Schrauben und Sicherheitssiegel abgesichert.
Und um das Ganze abzurunden besitzen diese NEOX TAPs auch noch eine besonders abgesicherte und verschlüsselte Firmware. Mittels Secureboot wird bei jedem Start des TAPs überprüft ob die zu ausführende Firmware eine gültige Signatur und einen autorisierten öffentlichen Schlüssel „Key“ besitzt. Ist dies nicht der Fall kann der TAP nicht in Betrieb genommen werden.
BSI-Gesetz für KRITIS könnte Nachfrage steigern
Dazu Timur Özcan, Geschäftsführer der NEOX NETWORKS: „Die Nachfrage nach TAPs wird in den nächsten Monaten stark wachsen. Das ist zum einen durch die im Allgemeinen gewachsenen Sicherheitsbedrohungen bedingt. Aber auch durch den Paragraphen 8a im BSI-Gesetz der besagt, dass die Informationstechnik Kritischer Infrastrukturen ab Mai 2023 organisatorische und technische Vorkehrungen treffen muss um den Einsatz von Angriffserkennungssystemen zu gewährleisten. Und um dies zu ermöglichen werden TAPs benötigt um die Daten abzugreifen und den Erkennungssystemen die notwendigen Daten zur Verfügung stellen zu können“.
Mehr bei Neox-Networks.com
Über NEOX NETWORKS
Die NEOX NETWORKS GmbH, mit Sitz in Langen bei Frankfurt am Main ist ein innovativer Solution Provider mit Spezialisierung auf die Themenbereiche Network-Visibility, -Monitoring und -Security. Das im Jahre 2013 gegründete Unternehmen wuchs in den letzten Geschäftsjahren kontinuierlich im zweistelligen Prozentbereich und hat sich nicht nur als Value Added Distributor (VAD) sondern mittlerweile auch als Hersteller von IT-Monitoring-Produkten bei führenden IT-Unternehmen als zuverlässiger und professioneller Partner etabliert.