


Der aktuelle BSI-Lagebericht 2021 zeigt, dass die Bedrohungslage als angespannt bis kritisch eingestuft wird. Cyber-Angriffe gefährden zunehmend eine erfolgreiche Digitalisierung.
Cyber-Angriffe führen zu schwerwiegenden IT-Ausfällen in Kommunen, Krankenhäusern und Unternehmen. Sie verursachen zum Teil erhebliche wirtschaftliche Schäden und bedrohen existenzgefährdend Produktionsprozesse, Dienstleistungsangebote und Kunden. Das sind zentrale Feststellungen des Berichts zur Lage der IT-Sicherheit in Deutschland 2021, der heute von Bundesinnenminister Horst Seehofer und dem Präsidenten des Bundesamtes für Sicherheit in der Informationstechnik (BSI), Arne Schönbohm, vorgestellt wurde. Der neue Lagebericht macht deutlich: Die erfolgreiche Digitalisierung ist auf Grund der zunehmenden Vernetzung, einer Vielzahl gravierender Schwachstellen in IT-Produkten sowie der Weiterentwicklung und Professionalisierung von Angriffsmethoden zunehmend gefährdet.
BSI: Gefährdungslage hoch bis kritisch!
Bundesinnenminister Seehofer führte aus: „Die Gefährdungslage im Cyber-Raum ist hoch. Wir müssen davon ausgehen, dass dies dauerhaft so bleibt oder sogar zunehmen wird. Wir haben die letzten Jahre deshalb genutzt, um die Cyber-Sicherheit in unserem Land massiv zu stärken. Wir haben das BSI mit über 700 neuen Stellen in dieser Legislaturperiode fast verdoppelt. Mit seiner Arbeit sorgt das BSI dafür, dass die IT-Sicherheit ein Wettbewerbsvorteil für Deutschland wird.“
BSI-Präsident Arne Schönbohm: „Im Bereich der Informationssicherheit haben wir – zumindest in Teilbereichen – Alarmstufe Rot. Der neue Lagebericht des BSI zeigt deutlich wie nie: Informationssicherheit ist die Voraussetzung für eine erfolgreiche und nachhaltige Digitalisierung.“
Alarmstufe Rot in Teilbereichen
Am Beispiel von erfolgreichen Ransomware-Angriffen wird deutlich, wie extrem sich mangelnde Informationssicherheit auswirken kann: So musste sich ein Krankenhaus für 13 Tage von der Notfallversorgung abmelden. Immer öfter sind auch ganze Lieferketten von derartigen Angriffen beeinträchtigt, mit Folgen nicht nur für die Opfer, sondern auch für deren Kunden oder für andere unbeteiligte Dritte.
Das BSI beobachtet zudem die Weiterentwicklung von kriminellen Methoden. So wird bei Ransomware-Angriffen neben der Forderung nach einem Lösegeld immer öfter auch damit gedroht, zuvor gestohlene Daten zu veröffentlichen. Mit dieser Schweigegelderpressung erhöhen Cyber-Kriminelle den Druck auf Betroffene. Auch DDoS-Angriffe haben im Berichtszeitraum deutlich zugenommen. Sie werden dazu eingesetzt, digital Schutzgeld zu erpressen.
Täglich bis zu 553.000 neue Schadsoftware-Varianten
Im Februar 2021 hat das BSI den höchsten jemals gemessenen Wert an neuen Schadprogramm-Varianten notiert. Pro Tag kamen durchschnittlich 553.000 neue Varianten hinzu. Insgesamt wurden im Berichtszeitraum 144 Millionen neue Schadprogramm-Varianten gezählt, ein Plus von 22 Prozent gegenüber dem Vorjahreszeitraum.
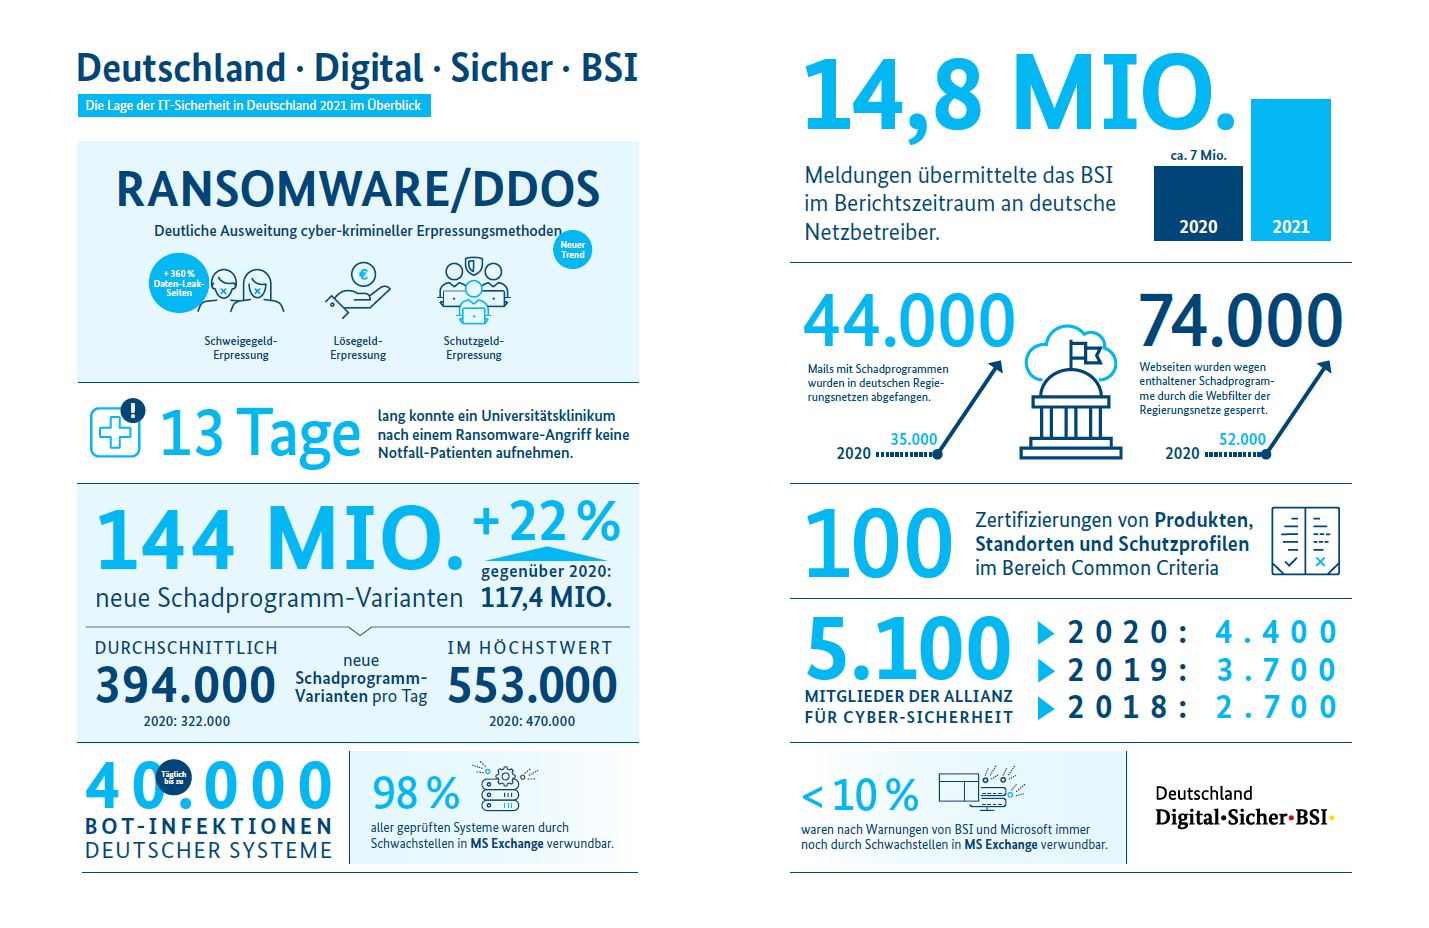
Fakten aus dem BSI-Lagebericht 2021 (Bild: BSI).
Auch die Qualität und die Verbreitung vieler gravierender Schwachstellen in IT-Produkten gibt Anlass zur Sorge. So wurde eine gravierende Schwachstelle in Microsoft-Exchange auf 98 % aller geprüften Systeme festgestellt. Das BSI hatte darauf mit einer Warnung der Stufe Rot reagiert und öffentlich und gezielt die Betroffenen zum Handeln aufgerufen.
Stellenwert für Cyber-Sicherheit zu niedrig
Als Konsequenz aus der Bedrohungslage fordert das BSI, der Informationssicherheit einen höheren Stellenwert beizumessen. Im Rahmen von Digitalisierungsprojekten sollte die Cyber-Sicherheit fest verankert werden sowie die gesamte Lieferkette umfassen.
Weitere Informationen und Beispiele sind im „Bericht zur Lage der IT-Sicherheit in Deutschland 2021“ zusammengefasst. Der Lagebericht des BSI gibt einen Überblick über die Entwicklung der Bedrohungslage im Cyber-Raum vom 1. Juni 2020 bis zum 31. Mai 2021 und über die Aktivitäten und Gegenmaßnahmen des BSI.
Mehr bei BSI.Bund.de
Über das Bundesamt für Sicherheit in der Informationstechnik (BSI) Das Bundesamt für Sicherheit in der Informationstechnik (BSI) ist die Cyber-Sicherheitsbehörde des Bundes und Gestalter einer sicheren Digitalisierung in Deutschland. Das Leitbild: Das BSI als die Cyber-Sicherheitsbehörde des Bundes gestaltet Informationssicherheit in der Digitalisierung durch Prävention, Detektion und Reaktion für Staat, Wirtschaft und Gesellschaft.