


Neue Barracuda-Studie zeigt geografische und netzwerkbezogene Warnzeichen für Phishing-Angriffe auf. Das Land, aus dem E-Mails stammen, und die Anzahl der Länder, durch die sie auf dem Weg zu ihrem endgültigen Ziel geleitet werden, sind wichtige Warnzeichen für Phishing-Angriffe.
In einer neuen Studie von Barracuda in Zusammenarbeit mit der Columbia University wurden Geolokalisierung und Netzwerkinfrastruktur von mehr als 2 Milliarden im Januar 2020 versendeten E-Mails analysiert, darunter 218.000 Phishing-E-Mails. Die Untersuchung zeigte, dass Phishing-E-Mails mit höherer Wahrscheinlichkeit aus bestimmten Ländern in Teilen Osteuropas, Mittelamerikas, des Nahen Ostens und Afrikas stammen.
2 Milliarden Mails = knapp 220.000 Phishing-Mails
Zudem werden sie mit höherer Wahrscheinlichkeit durch eine größere Anzahl von Standorten geroutet als harmlose E-Mails. Auch ging eine überraschend große Anzahl von Angriffen von großen, legitimen Cloud-Anbietern aus. Dies ist vermutlich darauf zurückzuführen, dass die Angreifer in der Lage sind, legitime Server und/oder E-Mail-Konten zu kompromittieren, die von diesen Anbietern gehostet werden.
Im Folgenden ein genauerer Blick auf den Einfluss von Geografie und Netzwerkinfrastruktur auf Phishing-Angriffe sowie auf Lösungen, die dabei helfen, diese Attacken zu erkennen, zu blockieren und abzuwehren.
Jetzt Newsletter abonnieren
Einmal im Monat die besten News von B2B CYBER SECURITY lesenGeografische und Netzwerk-Charakteristika von Phishing-Angriffen
Bei Phishing-Angriffen nutzen Angreifer Social-Engineering-Taktiken, um ihre Opfer dazu zu bringen, persönliche Informationen wie Benutzernamen, Passwörter, Kreditkartennummern oder Bankdaten preiszugeben. Die Phishing-Erkennung konzentriert sich weitgehend auf den Inhalt von Phishing-E-Mails und das Verhalten der Angreifer. Da Phishing-Angriffe jedoch immer komplexer werden, müssen auch diejenigen, die sich vor diesen Angriffen schützen wollen, immer ausgefeiltere Methoden anwenden.
Barracuda untersuchte die Merkmale auf Netzwerkebene von Phishing-E-Mails, da diese beständiger und für Angreifer schwieriger zu manipulieren sind. Die Sicherheitsforscher extrahierten IP-Adressen aus den „Received“-Feldern der E-Mail-Header, die Informationen über die bei der Übertragung durchlaufenen Server aufzeichnen. Die Untersuchung dieser Daten gab Aufschluss über den Weg, den eine Phishing-E-Mail zwischen ihrem Absender und den Empfängern nimmt. Die Analyse enthüllte drei wichtige Erkenntnisse:
Phishing-E-Mails werden durch mindestens 2 Länder geroutet
Über 80 Prozent der gutartigen E-Mails werden durch zwei oder weniger Länder geleitet. Dagegen ist dies bei nur etwas mehr als 60 Prozent der Phishing-E-Mails der Fall. Die Anzahl der verschiedenen Länder, die eine E-Mail durchläuft, kann daher als ein guter Indikator zur Phishing-Erkennung dienen.
Länder mit höherer Phishing-Wahrscheinlichkeit in Teilen Osteuropas, Mittelamerikas, des Nahen Ostens und Afrikas
Die Sicherheitsforscher haben zudem die Phishing-Wahrscheinlichkeit für verschiedene Länder ermittelt. Hierfür wurde das Land des Absenders mit den Geolocation-Daten identifiziert und die Phishing-Wahrscheinlichkeit für jedes Land wie folgt berechnet:
Phishing-Wahrscheinlichkeit = Zahl der Phishing-E-Mails aus dem Land/Gesamtzahl der E-Mails aus dem Land
Einige Länder, von denen ein hohes Phishing-Aufkommen ausgeht, haben eine extrem niedrige Phishing-Wahrscheinlichkeit. So wurden zum Beispiel 129.369 Phishing-E-Mails im Datensatz aus den USA versendet, die USA haben jedoch nur eine Phishing-Wahrscheinlichkeit von 0,02 Prozent. Im Allgemeinen hatten die meisten Länder eine Phishing-Wahrscheinlichkeit von 10 Prozent oder weniger. Absender, die ein höheres Volumen an Phishing-E-Mails (mehr als 1.000 E-Mails im Datensatz) mit einer höheren Phishing-Wahrscheinlichkeit produzieren, stammten aus den folgenden Ländern oder Gebieten (in absteigender Reihenfolge):

Studie von Barracuda: Anzahl der verschiedenen Länder, die aus dem IP-Array zugeordnet wurden (Bild: Barracuda).
- Litauen
- Lettland
- Serbien
- Ukraine
- Russland
- Bahamas
- Puerto Rico
- Kolumbien
- Iran
- Palästina
- Kasachstan
Es ist zwar nicht sinnvoll, den gesamten E-Mail-Verkehr aus Ländern mit hoher Phishing-Wahrscheinlichkeit zu blockieren, aber es kann empfehlenswert sein, E-Mails aus diesen Ländern für eine weitere Analyse zu kennzeichnen.
Phishing-E-Mails: oft via legitimer Cloud-Anbieter
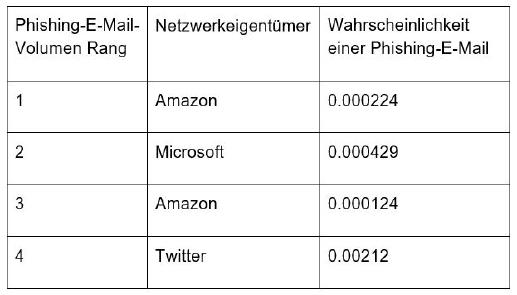
Top-4-Netzwerke: Wahrscheinlichkeit, dass eine bestimmte E-Mail aus dem Netzwerk eine Phishing-E-Mail ist (Grafik: Barracuda).
Die Netzwerke mit der höchsten Anzahl von Phishing-Angriffen gehören überraschenderweise großen Cloud-Anbietern. Dies ist zu erwarten, da sie auch das höchste Gesamtvolumen an versendeten E-Mails haben. Bei solchen Netzwerken ist die Wahrscheinlichkeit, dass eine bestimmte E-Mail eine Phishing-E-Mail ist, sehr gering. Es ist wahrscheinlich, dass die meisten Angriffe, die von diesen Netzwerken ausgehen, von kompromittierten E-Mail-Konten oder -Servern stammen, für die die Angreifer die Zugangsdaten abgreifen konnten.
Auch zeigte sich, dass einige der Phishing-Angreifer mit dem höchsten Volumen (nach Netzwerk), die auch eine hohe Phishing-Wahrscheinlichkeit haben, immer noch aus Netzwerken stammen, die zu Cloud-Service-Providern gehören (Rackspace, Salesforce). Diese Netzwerke haben einen geringeren Gesamt-E-Mail-Verkehr als die Top-Netzwerke, versenden aber dennoch eine erhebliche Menge an Phishing-E-Mails. Daher ist die Wahrscheinlichkeit, dass eine von ihnen stammende E-Mail bösartig ist, wesentlich höher (Tabelle 2).
Best Practices zum Schutz vor Phishing-Angriffen
1. Lösungen, die künstliche Intelligenz nutzen
Cyberkriminelle passen ihre Taktiken an, um E-Mail-Gateways und Spam-Filter zu umgehen. Daher ist es wichtig, eine Lösung einzusetzen, die Spear-Phishing-Angriffe erkennt und vor ihnen schützt, einschließlich Brand Impersonation, Kompromittierung von Geschäfts-E-Mails und Account Takeover. Unternehmen sollten eine Lösung einsetzen, die sich nicht ausschließlich auf die Suche nach bösartigen Links oder Anhängen verlässt. Eine Technologie, die mit Hilfe von maschinellem Lernen normale Kommunikationsmuster innerhalb des Unternehmens analysiert, kann Anomalien erkennen, die auf einen Angriff hindeuten könnten.
2. Implementierung von Account-Takeover-Schutz
Die Sicherheitsstrategie sollte über externe E-Mail-Nachrichten hinausgedacht werden, denn einige der schädlichsten und überzeugendsten Spear-Phishing-Angriffe werden von kompromittierten internen Konten versendet. Daher sollte verhindert werden, dass Angreifer das Unternehmen als Basislager für Spear-Phishing-Kampagnen nutzen. Es sollte eine Sicherheitstechnologie zum Einsatz kommen, die mithilfe von künstlicher Intelligenz erkennt, wenn Konten kompromittiert wurden, und die fähig ist, in Echtzeit Abhilfe zu schaffen, indem sie Benutzer warnt und bösartige E-Mails entfernt, die von kompromittierten Konten gesendet wurden.
3. Verbesserung des Sicherheitsbewusstseins durch Schulungen
Nutzer sollten über die neuesten Spear-Phishing-Angriffe und -Taktiken auf dem Laufenden gehalten werden. Unternehmen sollten sicherstellen, dass ihre Mitarbeiter Angriffe erkennen können und wissen, wie sie diese sofort an die IT-Abteilung melden. Empfehlenswert sind Phishing-Simulationen für E-Mail, Voicemail und SMS, um Benutzer im Erkennen von Cyberangriffen zu schulen, die Wirksamkeit der Schulungen zu testen und die am stärksten gefährdeten Benutzer zu ermitteln.
Phishing wird auch weiterhin eine der beliebtesten Taktiken von Cyberkriminellen bleiben. Mit den obengenannten Maßnahmen können sich Unternehmen jedoch gegen die Flut dieser Angriffe adäquat verteidigen und das Risiko eines Sicherheitsverstoß deutlich reduzieren.
[starbox id=5]