Kosten: Ransomware trifft Finanzdienstleister besonders hart

Anzeige
KI-Sicherheitstechnologie für Unternehmen.

Beitrag teilen

Mehr als 1,7 Millionen Euro Wiederherstellungskosten – wenn Ransomware einen Finanzdienstleister trifft. Die internationale Sophos Ransomware-Studie zeigt: Finanzdienstleister trifft Ransomware monetär besonders hart – gleichzeitig erweisen sie auch widerstandsfähiger, da sie auf Backups setzen.

Durchschnittlich 1,72 Millionen Euro müssen Finanzdienstleister weltweit aufwenden, um nach einer Ransomware-Attacke wieder arbeitsfähig zu werden. Das hat Sophos in seiner Analyse „The State of Ransomware in Financial Services 2021“ eruiert. Der globale Mittelwert aller Branchen liegt etwas darunter bei 1,59 Millionen Euro. Zugleich zeigen die Untersuchungen, dass der Finanzsektor gegenüber Ransomware-Angriffen recht widerstandsfähig ist: 62 Prozent der in 2020 attackierten Unternehmen weltweit konnten ihre verschlüsselten Daten aus Backups wiederherstellen. Aber: in der DACH-Region gelang dies nur 47 Prozent der befragten Unternehmen.

Anzeige

DACH-Region besonders stark betroffen

Einige Ergebnisse der Studie in der Übersicht:

  • Ransomware traf in 2020 34 Prozent der befragten internationalen Finanzdienstleister, in der DACH-Region waren 46 Prozent betroffen.
  • Während international 51 Prozent der befragten, betroffenen Unternehmen angaben, dass die Angreifenden ihre Daten verschlüsseln konnten, lag dieser Wert in DACH mit 61 Prozent deutlich höher.
  • 25 Prozent international (und 29 Prozent in der DACH-Region) überwiesen das geforderte Lösegeld zur Datenbefreiung. Die zweitniedrigste Zahlungsquote aller Branchen, weltweit und über alle Branchen hinweg zahlen rund 32 Prozent der Unternehmen ein Lösegeld.
  • 47 Prozent aller befragten Finanzdienstleister halten sich für potenziell gefährdet, ein Opfer von Ransomware zu werden, weil die Angriffe so raffiniert und schwer zu stoppen geworden sind. Finanzdienstleister der DACH-Region gehen gar zu 58 Prozent von diesem Szenario aus.
  • 58 Prozent der befragten DACH-Finanzdienstleiter glauben in Zukunft ins Visier geraten zu können, weil bereits andere Unternehmen ihres Sektors Kontakt mit Ransomware hatten. Unternehmen anderer Regionen teilen diese Sorge zu 45 Prozent.

„Strikte Richtlinien im Finanzsektor erfordern starke Defensivmaßnahmen. Leider führen sie auch dazu, dass ein Ransomware-Angriff wahrscheinlich sehr kostspielig für die betroffenen Organisationen wird. Summiert man die Kosten von behördlichen Geldstrafen, Neuaufbau des IT-Systems und der Stabilisierung der Markt-Reputation – besonders bei Verlust von Kundendaten – erklären sich die gut 1,7 Millionen Euro der Sophos-Untersuchung,“ sagt John Shier, Senior Security Advisor bei Sophos.

Anzeige

Jetzt Newsletter abonnieren

Einmal im Monat die besten News von B2B CYBER SECURITY lesen


Mit Klick auf „Anmelden“ erkläre ich mich mit der Verarbeitung und Nutzung meiner Daten gemäß Einwilligungserklärung (bitte aufklappen für Details) einverstanden. Weitere Informationen finde ich in unserer Datenschutzerklärung. Nach dem Anmelden erhalten Sie zuerst eine Bestätigungsmail, damit keine anderen Personen Ihnen etwas ungewolltes bestellen können.
Aufklappen für Details zu Ihrer Einwilligung
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung. Sie können jederzeit den Newsletter wieder abbestellen. Einen entsprechenden Link finden Sie im Newsletter. Nach einer Abmeldung werden Ihre Daten in kürzester Zeit gelöscht. Eine Wiederherstellung ist nicht möglich. Falls Sie den Newsletter erneut haben möchten, ordern sie diesen einfach neu. Verfahren Sie auch so, wenn Sie eine andere E-Mail-Adresse für Ihren Newsletter nutzen möchten. Wenn Sie den auf der Website angebotenen Newsletter beziehen möchten, benötigen wir von Ihnen eine E-Mail-Adresse sowie Informationen, welche uns die Überprüfung gestatten, dass Sie der Inhaber der angegebenen E-Mail-Adresse und mit dem Empfang des Newsletters einverstanden sind. Weitere Daten werden nicht bzw. nur auf freiwilliger Basis erhoben. Für die Abwicklung der Newsletter nutzen wir Newsletterdiensteanbieter, die nachfolgend beschrieben werden.

CleverReach

Diese Website nutzt CleverReach für den Versand von Newslettern. Anbieter ist die CleverReach GmbH & Co. KG, Schafjückenweg 2, 26180 Rastede, Deutschland (nachfolgend „CleverReach“). CleverReach ist ein Dienst, mit dem der Newsletterversand organisiert und analysiert werden kann. Die von Ihnen zwecks Newsletterbezug eingegebenen Daten (z. B. E-Mail-Adresse) werden auf den Servern von CleverReach in Deutschland bzw. Irland gespeichert. Unsere mit CleverReach versandten Newsletter ermöglichen uns die Analyse des Verhaltens der Newsletterempfänger. Hierbei kann u. a. analysiert werden, wie viele Empfänger die Newsletternachricht geöffnet haben und wie oft welcher Link im Newsletter angeklickt wurde. Mit Hilfe des sogenannten Conversion-Trackings kann außerdem analysiert werden, ob nach Anklicken des Links im Newsletter eine vorab definierte Aktion (z. B. Kauf eines Produkts auf dieser Website) erfolgt ist. Weitere Informationen zur Datenanalyse durch CleverReach-Newsletter erhalten Sie unter: https://www.cleverreach.com/de/funktionen/reporting-und-tracking/. Die Datenverarbeitung erfolgt auf Grundlage Ihrer Einwilligung (Art. 6 Abs. 1 lit. a DSGVO). Sie können diese Einwilligung jederzeit widerrufen, indem Sie den Newsletter abbestellen. Die Rechtmäßigkeit der bereits erfolgten Datenverarbeitungsvorgänge bleibt vom Widerruf unberührt. Wenn Sie keine Analyse durch CleverReach wollen, müssen Sie den Newsletter abbestellen. Hierfür stellen wir in jeder Newsletternachricht einen entsprechenden Link zur Verfügung. Die von Ihnen zum Zwecke des Newsletter-Bezugs bei uns hinterlegten Daten werden von uns bis zu Ihrer Austragung aus dem Newsletter bei uns bzw. dem Newsletterdiensteanbieter gespeichert und nach der Abbestellung des Newsletters aus der Newsletterverteilerliste gelöscht. Daten, die zu anderen Zwecken bei uns gespeichert wurden, bleiben hiervon unberührt. Nach Ihrer Austragung aus der Newsletterverteilerliste wird Ihre E-Mail-Adresse bei uns bzw. dem Newsletterdiensteanbieter ggf. in einer Blacklist gespeichert, sofern dies zur Verhinderung künftiger Mailings erforderlich ist. Die Daten aus der Blacklist werden nur für diesen Zweck verwendet und nicht mit anderen Daten zusammengeführt. Dies dient sowohl Ihrem Interesse als auch unserem Interesse an der Einhaltung der gesetzlichen Vorgaben beim Versand von Newslettern (berechtigtes Interesse im Sinne des Art. 6 Abs. 1 lit. f DSGVO). Die Speicherung in der Blacklist ist zeitlich nicht befristet. Sie können der Speicherung widersprechen, sofern Ihre Interessen unser berechtigtes Interesse überwiegen. Näheres entnehmen Sie den Datenschutzbestimmungen von CleverReach unter: https://www.cleverreach.com/de/datenschutz/.

Auftragsverarbeitung

Wir haben einen Vertrag über Auftragsverarbeitung (AVV) zur Nutzung des oben genannten Dienstes geschlossen. Hierbei handelt es sich um einen datenschutzrechtlich vorgeschriebenen Vertrag, der gewährleistet, dass dieser die personenbezogenen Daten unserer Websitebesucher nur nach unseren Weisungen und unter Einhaltung der DSGVO verarbeitet.

Finanzdienstleister sind meist gut aufgestellt

Finanzdienstleister gehören zu den reguliertesten Branchen weltweit. Für sie gelten sehr viele Vorschriften, die exorbitant hohe Strafen für Nichteinhaltung und Datenpannen vorsehen. Darüber hinaus sind viele von ihnen dazu verpflichtet, Pläne zur Aufrechterhaltung des Geschäftsbetriebs und zur Wiederherstellung im Katastrophenfall zu erstellen, um jeglichen Schaden, der aus Cyberangriffen entstehen kann, zu minimieren.

Während international also viele gewissenhaft Backups machen, setzt die DACH-Region im Vergleich stärker auf Technologie-Lösungen. So geben international 66 Prozent und DACH-weit 71 Prozent an, IT-Sicherheit-trainiertes Personal zu haben, 59 Prozent weltweit und 79 Prozent in der DACH-Region setzen demnach Anti-Ransomware-Technologien ein. Entsprechende Versicherungen haben in der DACH-Region 71 Prozent der befragten Unternehmen, weltweit sind es 41 Prozent.

Zwei Faktoren, die Sorge bereiten
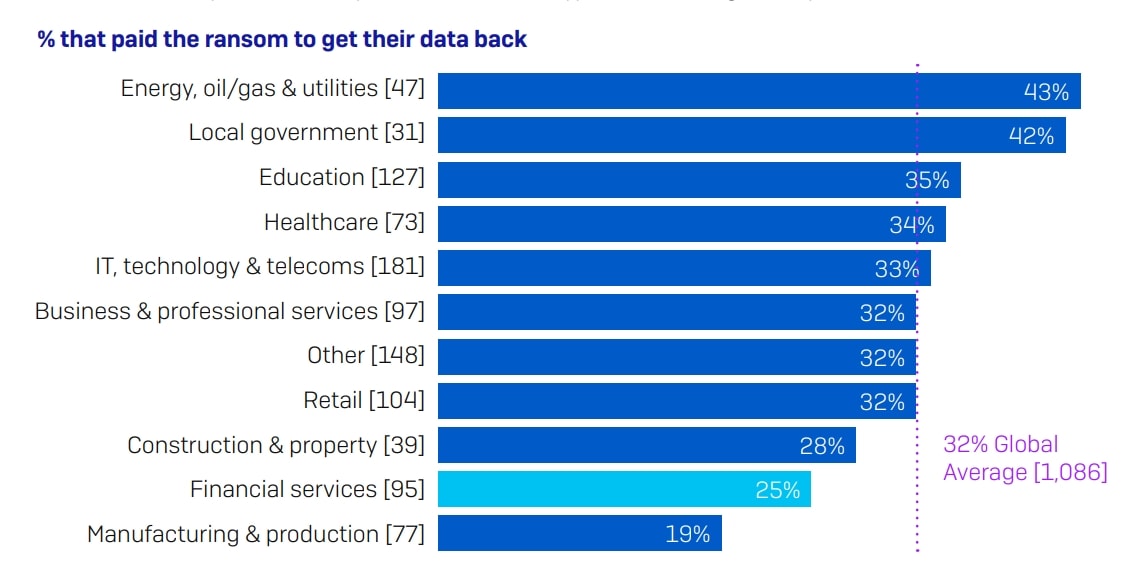
Unterdurchschnittlich 25 Prozent der Finanzinstitute zahlten für ihre Daten (Bild: Sophos)

Die Tatsache, dass die kleine, aber aussagekräftige Menge von acht Prozent der Finanzdienstleister bereits Erfahrung mit „erpresserischer Ransomware“ gemacht hat, bietet laut Shier einen kleinen Anlass zur Sorge. Hierbei werden Daten nämlich nicht verschlüsselt, sondern gestohlen. „Und den Beraubten wird mit Online-Veröffentlichung gedroht, wenn sie sich gegen die Zahlungen wehren. Die bei Unternehmen aus dem Finanzsektor beliebten und gut gepflegten Backups bieten genau gegen diese Bedrohung nämlich keinen Schutz.“

Ebenfalls ein Grund zur Besorgnis bei den Sophos-Experten bietet die Tatsache, dass 11 Prozent der Befragten (DACH: 36 Prozent) der Ansicht waren, gar nicht Opfer von Ransomware werden zu können, da sie „kein Ziel“ seien.

DACH: 36 Prozent glauben kein Ziel zu sein

„Eine mehr als gefährliche Annahme,“ so John Shier, wirklich jeder könne zur Zielscheibe eines Ransomware-Angriffs werden. „Der beste Weg ist, zunächst einmal anzunehmen, dass man irgendwann ins Visier von Cyberkriminellen gerät und entsprechende Abwehr zu implementieren, denn für den Finanzsektor steht schlichtweg zu viel auf dem Spiel, als dass er ohne Abwehrmechanismen gegen Cyberattacken agieren könnte. Während Unternehmen deshalb weiterhin bei Backups und Wiederherstellungsplan am Ball bleiben sollten, ist es außerdem wichtig zugleich ihre Anti-Ransomware Defensive auszuweiten – am besten durch Kombination von Technologie mit Menschen-geführtem Threat Hunting.“

Die Studie „The State of Ransomware in Financial Services 2021“ steht online als Whitepaper als PDF-Datei bereit.

Mehr bei Sophos.com


Über Sophos

Mehr als 100 Millionen Anwender in 150 Ländern vertrauen auf Sophos. Wir bieten den besten Schutz vor komplexen IT-Bedrohungen und Datenverlusten. Unsere umfassenden Sicherheitslösungen sind einfach bereitzustellen, zu bedienen und zu verwalten. Dabei bieten sie die branchenweit niedrigste Total Cost of Ownership. Das Angebot von Sophos umfasst preisgekrönte Verschlüsselungslösungen, Sicherheitslösungen für Endpoints, Netzwerke, mobile Geräte, E-Mails und Web. Dazu kommt Unterstützung aus den SophosLabs, unserem weltweiten Netzwerk eigener Analysezentren. Die Sophos Hauptsitze sind in Boston, USA, und Oxford, UK.


Passende Artikel zum Thema

Deutschland-Studie: Jedes fünfte Ransomware-Opfer hat Lösegeld gezahlt

Eine Umfrage bei über 1.000 deutschen Unternehmen ab 10 Beschäftigten mit einem Jahresumsatz von mindestens 1 Mio. Euro zeigt: 45 ➡ Weiterlesen

Weltweite Studie: Über 80 Prozent der Mitarbeiter fürchten Kündigung wegen KI-Fehlers

Eine weltweite Umfrage deckt die wachsende Vertrauenslücke bei KI auf: Beschäftigte sparen im Durchschnitt dank KI zwar täglich 1,5 Stunden, ➡ Weiterlesen

Phishing: Schwerwiegende E-Mail-Angriffe auf Bildungseinrichtungen 

Experten registrierten im Durchschnitt rund 1.200 Phishing-E-Mails pro Bildungseinrichtung und Tag, so der Bericht von Barracuda. Der Bildungssektor gehört zu den ➡ Weiterlesen

Staatliche APT-Akteure: So gelangen sie an KI für Cyberoperationen

Eine neue Studie zeigt, wie unterschiedlich staatliche APT-Akteure in China, Russland, Nordkorea und Iran leistungsfähige KI für Cyberoperationen nutzen. Die ➡ Weiterlesen

Schwachstellen im PHP-Kern – Check, Update, virtuelles Patchen  

Zwei kritische Schwachstellen im PHP-Kern ermöglichen unter bestimmten Voraussetzungen die Ausführung von Schadcode aus der Ferne. Darüber hinaus wurden Details ➡ Weiterlesen

KI-Sicherheit mit NVIDIA KI-Modelle in souveräner und privater Cloud

Trend Micro bringt NVIDIA-KI-Modelle in seine private Sovereign-Cloud-Security-Plattform, um Security-Teams bei Untersuchungen, Bedrohungsanalyse und automatisierten SIEM-Aufgaben zu helfen – bei ➡ Weiterlesen

Wenn KI-Agenten ein Eigenleben entwickeln

KI-Agenten können so autonom agieren, dass es schwerfällt zu sehen, was sie genau treiben und wie sie interagieren. Kontrollierte Evaluierungen ➡ Weiterlesen

Cyber Resilience Act trifft Frontier AI

Die europäische Vorgabe zu Cyberresilienz führt verbindliche Anforderungen an die Sicherheit für alle Produkte mit digitalen Elementen ein. Das ist ➡ Weiterlesen